DORA
Wechseln Sie von der DORA-Implementierung zu nachhaltiger operativer Resilienz. Stellen Sie sicher, dass kritische Dienste weiterlaufen, und bewahren Sie Belege auf, die einer genauen Prüfung standhalten.
Der Digital Operational Resilience Act (DORA) führt das Management von Risiken der Informations- und Kommunikationstechnologie (IKT), die Meldung von Vorfällen, Resilienztests und das Management von Drittparteirisiken in einem einheitlichen europäischen Rahmen zusammen. Seit DORA in Kraft ist, geht es nicht mehr darum, eine Umsetzungsfrist einzuhalten. Es geht darum, dass operationale Resilienz wirksam bleibt, während sich Dienstleistungen, Bedrohungen und Abhängigkeiten im Lauf der Zeit verändern.
Finanzinstitute brauchen klare Verantwortlichkeiten, verlässliche Daten, getestete Reaktionsfähigkeiten und Nachweise, dass Kontrollen über den gesamten IKT-Lebenszyklus wirken. Als Spezialist für Finanzdienstleistungen hilft Projective Group Organisationen, DORA in bestehende Governance-, Risiko-, Technologie- und Betriebsprozesse einzubetten. Wir verbinden Expertise in operationaler Resilienz, Technologierisiko, Third-Party Management und Transformation Delivery. So wird Resilienz Teil des Tagesgeschäfts statt ein eigenständiges Compliance-Programm.
Von DORA-Compliance zu operativer Resilienz
Machen Sie operative Resilienz zum Regelbetrieb
Sprechen Sie noch heute mit einem unserer DORA-Experten
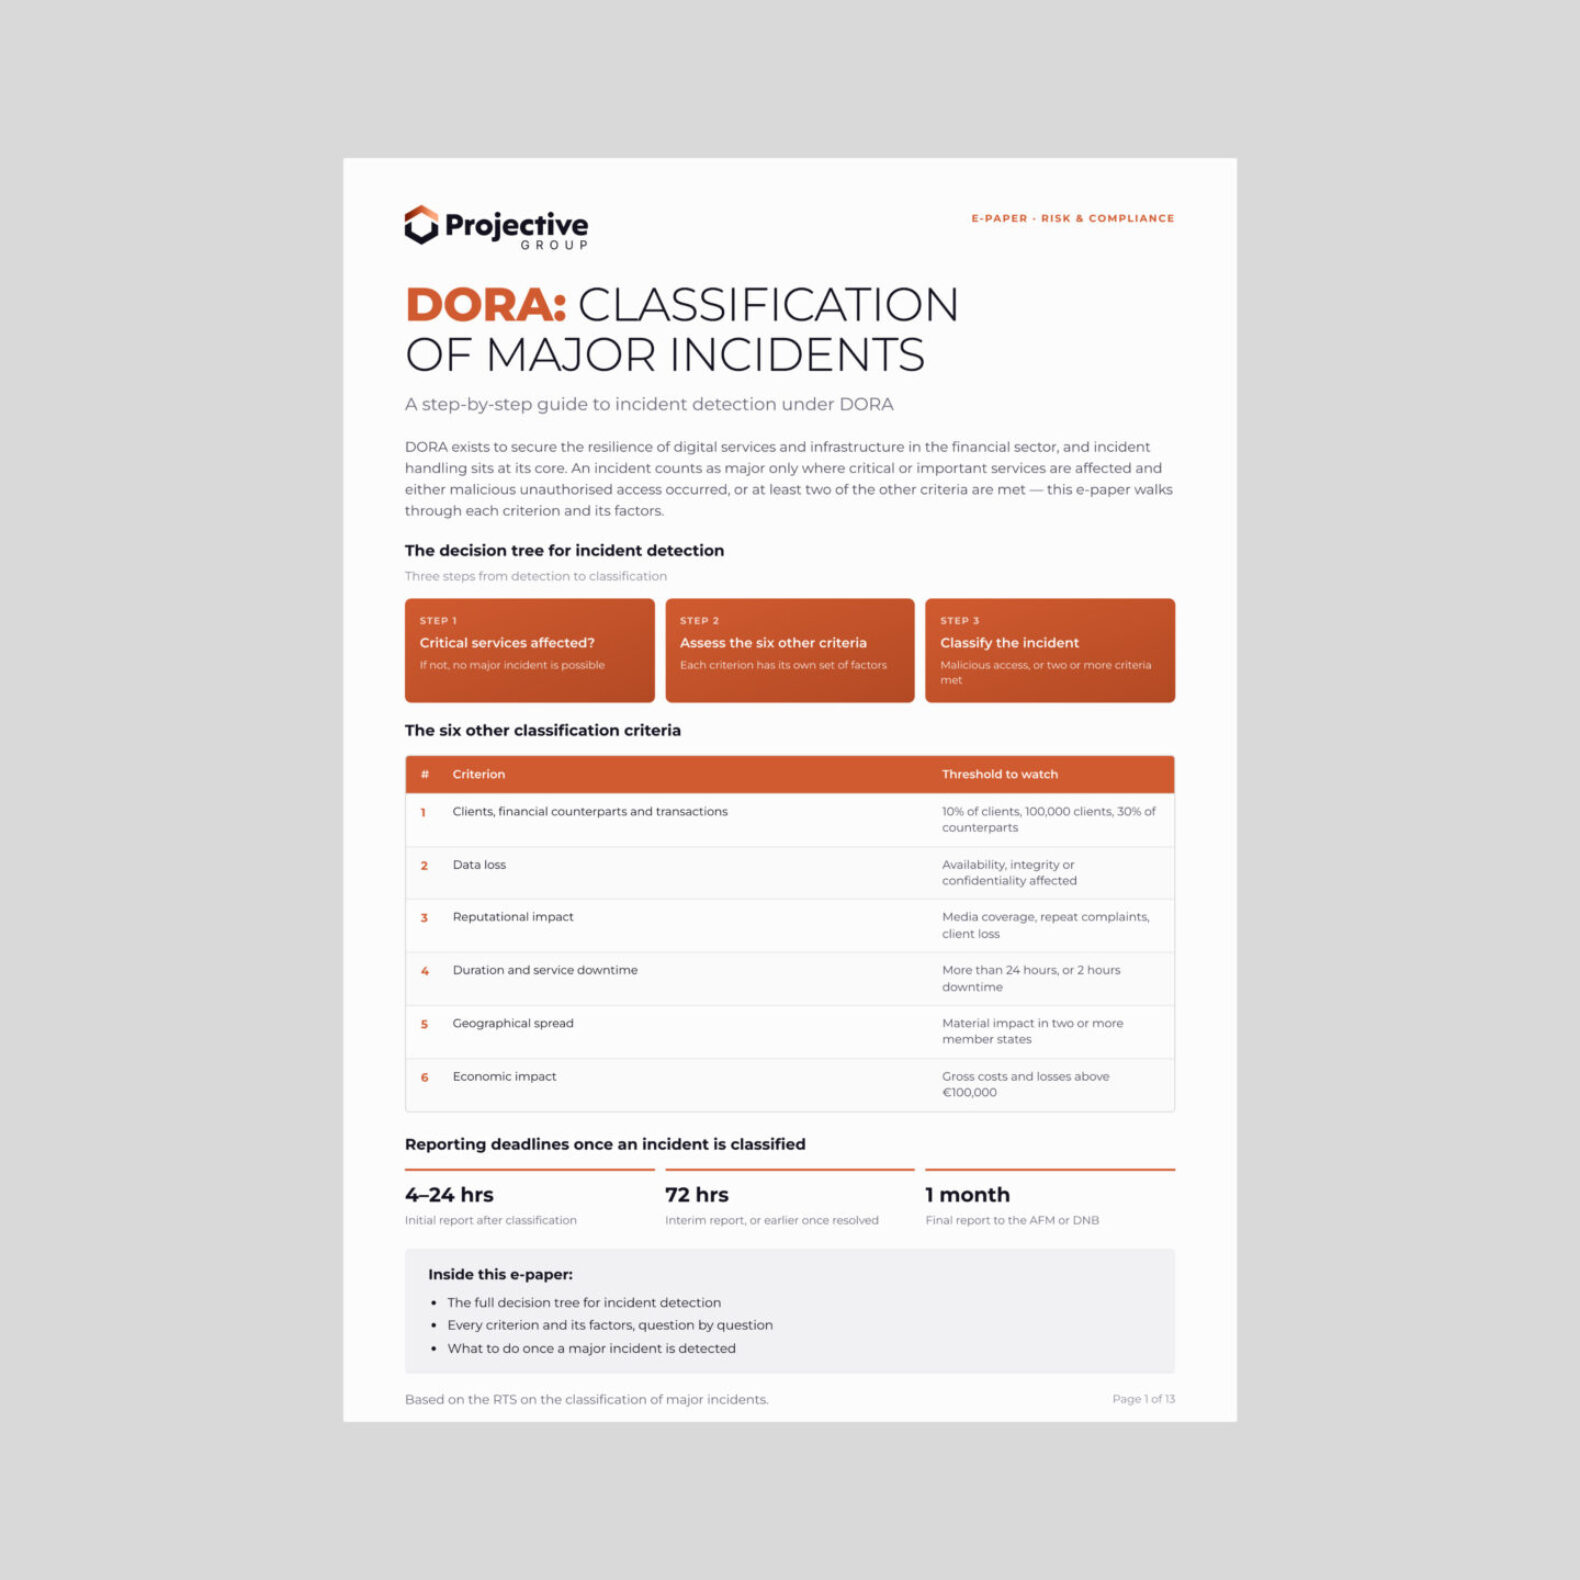
DORA: Klassifizierung schwerwiegender IKT-Vorfälle
Erhalten Sie einen praxisnahen Überblick, wie schwerwiegende IKT-bezogene Vorfälle klassifiziert und gemeldet werden und was das für Governance, Daten und Incident-Response-Prozesse bedeutet.